Symantec Endpoint Security؛ معرفی تخصصی، معماری امنیتی و بررسی قابلیتها
با افزایش حملات سایبری، باجافزارها، سرقت اطلاعات کاربری و تهدیدات پیشرفته، حفاظت از نقاط پایانی شبکه به یکی از بخشهای مهم راهبرد امنیت اطلاعات سازمانها تبدیل شده است. کامپیوترهای کاربران، لپتاپها، سرورها و دستگاههای همراه میتوانند نقطه ورود مهاجمان به شبکه سازمانی باشند؛ به همین دلیل، استفاده از یک راهکار امنیتی چندلایه و قابل مدیریت اهمیت زیادی دارد.
Symantec Endpoint Security (SES) راهکار امنیت نقاط پایانی از شرکت Broadcom است که با ترکیب فناوریهای پیشگیری، تحلیل رفتاری، کنترل دسترسی، شناسایی تهدیدات و پاسخگویی امنیتی، از دستگاههای سازمانی در برابر طیف گستردهای از حملات محافظت میکند.
این پلتفرم علاوه بر مقابله با بدافزارهای شناختهشده، قابلیتهایی برای شناسایی حملات ناشناخته، کاهش سطح حمله، جلوگیری از سوءاستفاده از آسیبپذیریها و محدودکردن حرکت جانبی مهاجم در شبکه ارائه میدهد. امکانات دقیق به نسخه و مجوز خریداریشده بستگی دارند.
Symantec Endpoint Security چگونه کار میکند؟
رویکرد امنیتی Symantec صرفاً بر شناسایی فایلهای آلوده مبتنی نیست؛ این پلتفرم از چند لایه دفاعی استفاده میکند تا در مراحل مختلف چرخه حمله، احتمال نفوذ و خسارت را کاهش دهد.
۱. کاهش سطح حمله (Attack Surface Reduction)
در این مرحله، هدف کاهش مسیرهایی است که مهاجم میتواند از آنها برای نفوذ یا اجرای کد مخرب استفاده کند. قابلیتهای مرتبط، بسته به نسخه، شامل کنترل دستگاههای جانبی، کنترل برنامهها، ارزیابی وضعیت امنیتی و محدودسازی رفتارهای پرخطر است.
۲. پیشگیری از حمله (Attack Prevention)
این لایه برای شناسایی و مسدودسازی بدافزارها و حملات پیش از ایجاد خسارت طراحی شده است. فناوریهای مرتبط میتوانند شامل یادگیری ماشین، تحلیل رفتار، محافظت در برابر اکسپلویتها، جلوگیری از نفوذ شبکهای و بررسی اعتبار فایلها باشند.
۳. جلوگیری از گسترش نفوذ (Breach Prevention)
در صورت عبور مهاجم از لایههای اولیه، قابلیتهایی مانند فایروال میزبان، Intrusion Prevention، فناوری Deception و دفاع از Active Directory میتوانند به جلوگیری از دسترسی غیرمجاز و حرکت جانبی مهاجم کمک کنند. برخی از این امکانات به نسخههای پیشرفتهتر وابستهاند.
۴. شناسایی و پاسخگویی (Detection & Response)
در نسخه Complete، قابلیتهای EDR و تحلیل رفتاری امکان بررسی فعالیتهای مشکوک، بازسازی بخشی از زنجیره حمله، شناسایی نقاط پایانی درگیر و اجرای اقدامات پاسخگویی را فراهم میکنند. این قابلیتها برای تیمهای امنیتی و مراکز عملیات امنیت (SOC) اهمیت ویژهای دارند.
قابلیتهای کلیدی Symantec Endpoint Security
محافظت در برابر بدافزار و باجافزار
ترکیب فناوریهای ضدبدافزار، یادگیری ماشین و تحلیل رفتار میتواند به شناسایی تهدیدات شناختهشده و برخی تهدیدات ناشناخته کمک کند. با این حال، هیچ راهکار امنیتی بهتنهایی تضمینکننده جلوگیری از تمام حملات نیست و تنظیم صحیح سیاستها و بهروزرسانی مداوم اهمیت دارد.
محافظت در برابر Exploit و حملات بدون فایل
برخی حملات بدون ایجاد فایل مخرب متعارف یا با سوءاستفاده از آسیبپذیری نرمافزارهای معتبر اجرا میشوند. فناوریهای محافظت از حافظه، تحلیل رفتار و جلوگیری از اکسپلویت میتوانند احتمال موفقیت این حملات را کاهش دهند.
فایروال و Intrusion Prevention
فایروال میزبان امکان تعریف سیاستهای ارتباطی برای دستگاهها را فراهم میکند. قابلیت Intrusion Prevention نیز برای شناسایی و مسدودسازی الگوهای مشخصی از حملات شبکهای به کار میرود. این قابلیتها مکمل فایروالهای مرزی و تجهیزات امنیت شبکه هستند و جایگزین کامل آنها محسوب نمیشوند.
کنترل دستگاهها و برنامهها
با استفاده از Device Control میتوان دسترسی به برخی تجهیزات جانبی، مانند حافظههای قابلحمل، را بر اساس سیاست سازمان مدیریت کرد. Application Control نیز در نسخههای پشتیبانیشده امکان محدودسازی یا کنترل اجرای برنامهها و رفتارهای خاص را فراهم میکند.
دفاع از Active Directory
Active Directory یکی از زیرساختهای مهم مدیریت هویت در بسیاری از شبکههای سازمانی است. در صورت دسترسی مهاجم به اعتبارنامههای ممتاز، امکان گسترش نفوذ به سایر سامانهها افزایش مییابد. قابلیتهای دفاع از Active Directory در SES Complete برای کاهش خطر سرقت اعتبارنامهها و حرکت جانبی طراحی شدهاند.
EDR و تحلیل رخدادهای امنیتی
Endpoint Detection and Response یا EDR به تیم امنیت اجازه میدهد فعالیتهای نقاط پایانی را با جزئیات بیشتری بررسی کند، ارتباط میان رخدادهای مشکوک را تشخیص دهد و برای مهار تهدید اقدام کند. در محیطهای سازمانی، این قابلیت میتواند زمان بررسی رخداد و تشخیص دامنه نفوذ را کاهش دهد.
Threat Hunting
Threat Hunting فرایند جستوجوی فعالانه نشانههای حمله در محیط سازمان است؛ حتی زمانی که هشدار واضحی ایجاد نشده باشد. در SES Complete، قابلیت Threat Hunter از تحلیل دادههای تهدید و تخصص کارشناسی برای کمک به کشف حملات هدفمند استفاده میکند.
نسخههای اصلی و تفاوت آنها
Symantec Endpoint Protection (SEP)
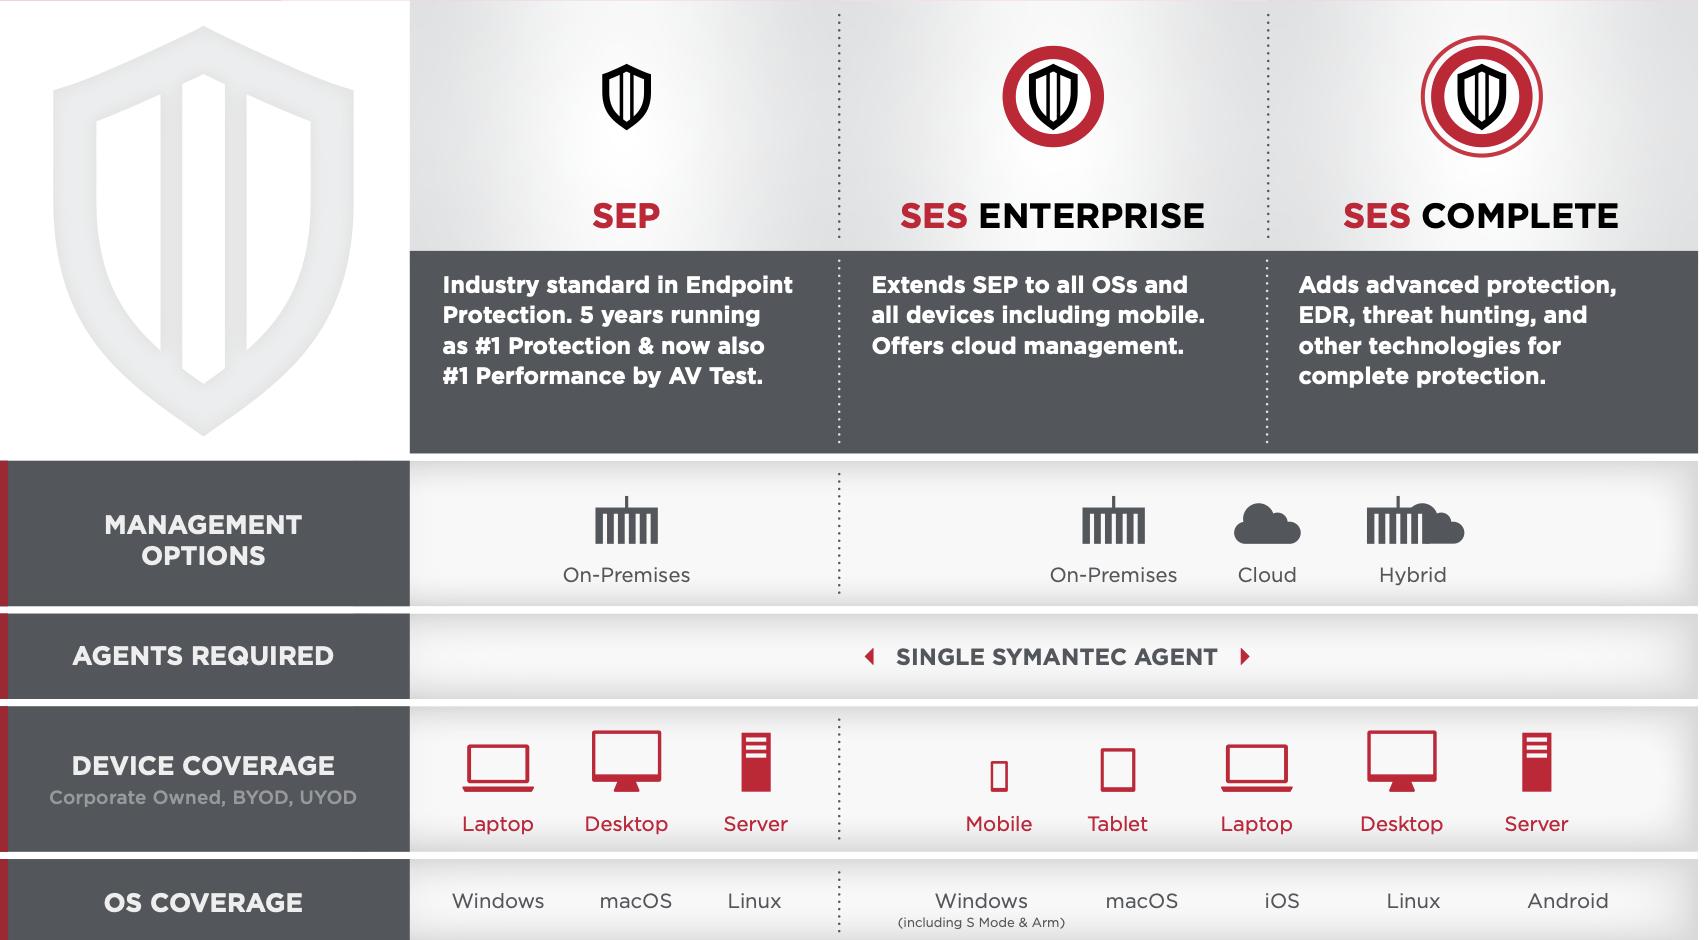
SEP راهکار شناختهشده حفاظت از نقاط پایانی است که قابلیتهایی مانند ضدبدافزار، فایروال، Intrusion Prevention و کنترل دستگاه را ارائه میدهد. این نام بیشتر برای محصول Endpoint Protection و نسخههای مرتبط با آن استفاده میشود.
Symantec Endpoint Security Enterprise
SES Enterprise بر پیشگیری چندلایه و حفاظت از دستگاههای سازمانی و همراه تمرکز دارد. یادگیری ماشین، محافظت در برابر اکسپلویتها، مدیریت سیاستهای امنیتی و قابلیتهای مرتبط با امنیت شبکه از امکانات این نسخه هستند.
Symantec Endpoint Security Complete
SES Complete نسخه جامعتر این خانواده است و علاوه بر قابلیتهای پیشگیری، امکانات پیشرفتهتری مانند EDR، تحلیل رفتاری، Threat Hunting، دفاع از Active Directory و کاهش سطح حمله را ارائه میدهد.
نکته مهم: امکانات هر نسخه باید با توجه به دیتاشیت و شرایط لایسنس همان محصول بررسی شود؛ نامگذاری و بستهبندی قابلیتها ممکن است در نسلهای مختلف محصول تغییر کند.
مقایسه نسخههای اصلی Symantec Endpoint Security
| قابلیت | SEP | SES Enterprise | SES Complete |
|---|---|---|---|
|
کاربرد اصلی |
حفاظت استاندارد از نقاط پایانی |
پیشگیری پیشرفته و حفاظت چندپلتفرمی |
حفاظت جامع، شناسایی و پاسخگویی به حملات |
|
ضدبدافزار و یادگیری ماشین |
دارد | دارد |
دارد |
|
فایروال و جلوگیری از نفوذ (IPS) |
دارد | دارد |
دارد |
|
کنترل دستگاههای جانبی |
دارد | دارد |
دارد |
|
محافظت از موبایل |
محدود / وابسته به محصول | دارد |
دارد |
|
مدیریت ابری |
خیر؛ مدیریت محلی | دارد |
دارد |
|
مدیریت محلی و ترکیبی |
محلی | محلی و ابری |
محلی، ابری و ترکیبی |
|
ارزیابی سطح حمله (Breach Assessment) |
ندارد | ندارد |
دارد |
|
کنترل پیشرفته برنامهها |
محدودتر | محدودتر |
دارد |
|
امنیت Active Directory |
ندارد | ندارد |
دارد |
|
شناسایی و پاسخگویی به رخدادها (EDR) |
ندارد | ندارد |
دارد |
|
تحلیل رفتار و بررسی جرمشناختی (Forensics) |
ندارد | ندارد |
دارد |
|
شکار تهدیدات (Threat Hunting) |
ندارد | ندارد |
دارد |
|
مناسب برای |
کسبوکارهای نیازمند حفاظت پایه تا پیشرفته | سازمانهای دارای دستگاههای متنوع | سازمانهای نیازمند دفاع پیشرفته و تیم SOC |
جمعبندی تفاوتها
-
SEP: انتخابی برای حفاظت متعارف از رایانهها و سرورها با مدیریت محلی.
-
SES Enterprise: مناسب سازمانهایی که به حفاظت چندلایه، مدیریت ابری و پشتیبانی از دستگاههای همراه نیاز دارند.
-
SES Complete: مناسب محیطهای حساس و سازمانهایی که به EDR، تحلیل پیشرفته تهدیدات، Threat Hunting و قابلیتهای پاسخگویی نیاز دارند.
نکته فنی: SEP، SES Enterprise و SES Complete را نباید صرفاً سه نسخه با تفاوت در قدرت آنتیویروس در نظر گرفت. تفاوت اصلی آنها در دامنه دستگاههای تحت پوشش، شیوه مدیریت و مجموعه قابلیتهای پیشگیری، شناسایی و پاسخگویی امنیتی است. برای خرید سازمانی، دیتاشیت و شرایط لایسنس نسخه موردنظر را بررسی کنید.
مدیریت و استقرار
Symantec Endpoint Security از مدلهای مدیریتی متناسب با محصول، شامل مدیریت ابری، محلی و ترکیبی، پشتیبانی میکند. در مدل ابری، مدیریت سیاستها و مشاهده وضعیت دستگاهها از طریق کنسول مرکزی انجام میشود. در محیطهای محلی نیز سازمان میتواند مدیریت را متناسب با الزامات زیرساخت و سیاستهای داخلی خود طراحی کند.
معماری مبتنی بر عامل امنیتی و کنسول مدیریت یکپارچه، در صورت سازگاری نسخه و سیستمعامل، میتواند پیچیدگی استقرار و نگهداری را کاهش دهد. پیش از پیادهسازی باید سازگاری سیستمعاملها، منابع موردنیاز، سیاستهای ارتباطی و روش بهروزرسانی بررسی شود.
کاربردهای سازمانی
Symantec Endpoint Security میتواند در محیطهای مختلفی مورد استفاده قرار گیرد:
- سازمانها و شرکتهای بزرگ: مدیریت سیاستهای امنیتی برای تعداد زیادی از کاربران و دستگاهها.
- دیتاسنترها: محافظت از سرورهای پشتیبانیشده در کنار کنترلهای امنیتی شبکه و زیرساخت.
- بانکها و سازمانهای مالی: کاهش خطر بدافزار، سرقت اعتبارنامه و دسترسی غیرمجاز، در کنار سایر کنترلهای امنیتی.
- محیطهای دارای تیم SOC: استفاده از قابلیتهای EDR و Threat Hunting در نسخه Complete برای بررسی و پاسخگویی به رخدادها.
- سازمانهای دارای نیروی دورکار: مدیریت امنیت نقاط پایانی در محیطهای کاری متنوع، با توجه به امکانات نسخه انتخابی.
Symantec Endpoint Security یک پلتفرم امنیت نقاط پایانی با رویکرد چندلایه است که میتواند از پیشگیری از بدافزار و اکسپلویت تا تحلیل رفتار و پاسخگویی به حملات پیشرفته را پوشش دهد. انتخاب میان SEP، SES Enterprise و SES Complete باید بر اساس سطح بلوغ امنیتی سازمان، نیاز به EDR، تعداد دستگاهها، سیستمعاملهای مورد استفاده و مدل مدیریت انجام شود.
برای سازمانهایی که به پیشگیری پیشرفته نیاز دارند، SES Enterprise گزینهای قابل بررسی است؛ درحالیکه سازمانهای نیازمند قابلیتهای گستردهتر شناسایی و پاسخگویی میتوانند SES Complete را ارزیابی کنند.
پرسشهای متداول
آیا Symantec Endpoint Security فقط یک آنتیویروس است؟
خیر. این خانواده علاوه بر محافظت ضدبدافزار، قابلیتهایی مانند فایروال، جلوگیری از نفوذ، کنترل دستگاهها و در نسخه Complete امکانات EDR و Threat Hunting را ارائه میدهد.
تفاوت SES Enterprise و SES Complete چیست؟
Enterprise بیشتر بر پیشگیری چندلایه تمرکز دارد؛ Complete قابلیتهای پیشرفتهتر کاهش سطح حمله، شناسایی و پاسخگویی را نیز اضافه میکند.
آیا این راهکار برای سرورها مناسب است؟
بله، از سرورهای دارای سیستمعامل پشتیبانیشده میتوان محافظت کرد؛ اما باید سازگاری سیستمعامل، نوع بار کاری و نسخه محصول بررسی شود.
آیا Symantec Endpoint Security جایگزین فایروال سازمانی است؟
خیر. فایروال میزبان از دستگاه محافظت میکند، درحالیکه فایروال سازمانی برای کنترل ترافیک شبکه در مرزها و بخشهای مختلف زیرساخت استفاده میشود. این دو راهکار مکمل یکدیگر هستند.
دیدگاهها
هیچ دیدگاهی برای این محصول نوشته نشده است.