فایروال F5 Web Application Firewall (WAF)
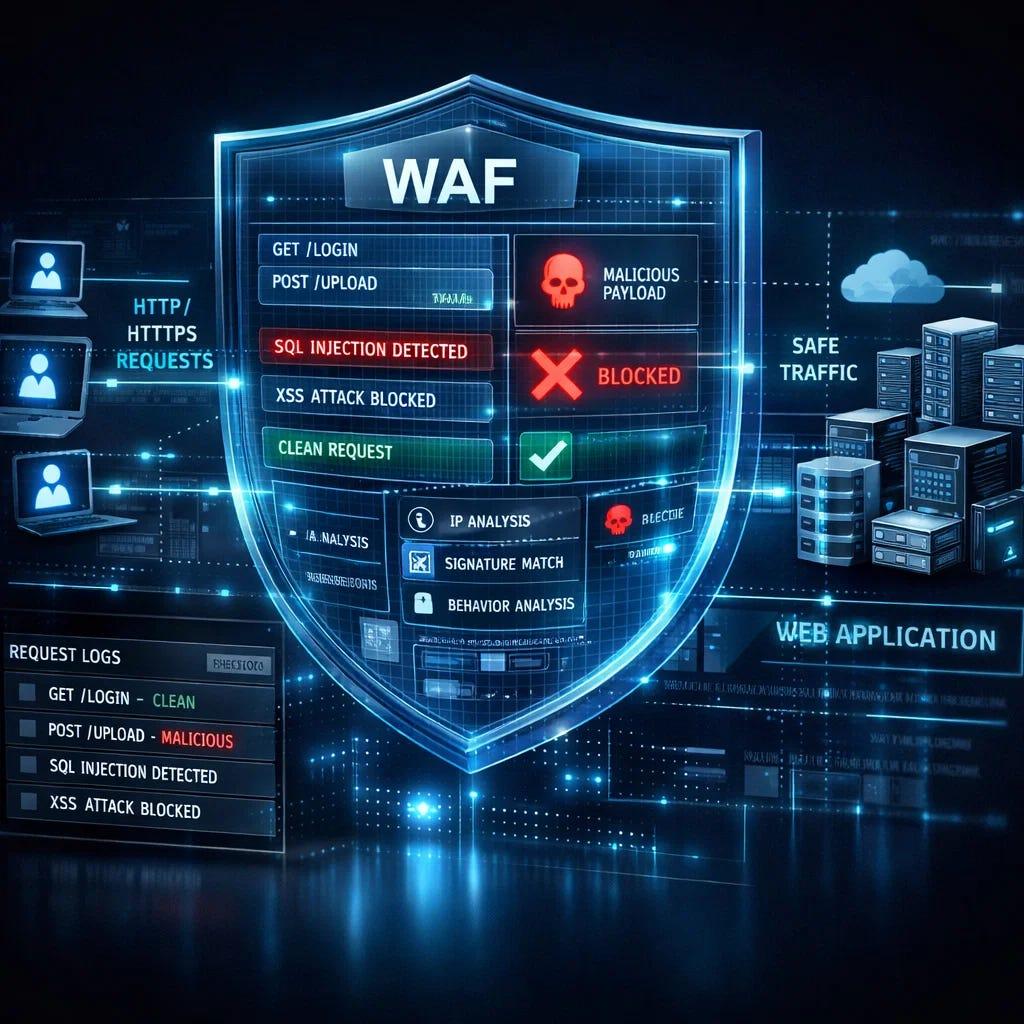
فایروال F5 Web Application Firewall (WAF) یکی از راهکارهای پیشرفته امنیت سایبری شرکت F5 است که با هدف محافظت از وباپلیکیشنها، سرویسهای تحت وب، رابطهای برنامهنویسی (API) و اطلاعات حساس کاربران در برابر حملات سایبری طراحی شده است. این راهکار با بررسی و تحلیل ترافیک HTTP و HTTPS در لایه کاربرد (Layer 7)، درخواستهای ورودی و خروجی را ارزیابی کرده و از اجرای درخواستهای مخرب، سوءاستفاده از آسیبپذیریهای نرمافزاری و دسترسیهای غیرمجاز جلوگیری میکند.
F5 WAF با استفاده از مجموعهای از فناوریهای تشخیص تهدید، تحلیل رفتار ترافیک، یادگیری ماشین (Machine Learning) و سیاستهای امنیتی هوشمند، امکان شناسایی و مقابله با حملات پیچیدهای را فراهم میکند که ممکن است از فایروالهای سنتی شبکه عبور کنند. این محصول بهویژه برای سازمانهایی که وبسایتهای پرترافیک، سامانههای بانکی، فروشگاههای اینترنتی، پورتالهای سازمانی و سرویسهای مبتنی بر API دارند، اهمیت زیادی دارد.
محافظت در برابر حملات رایج وب و آسیبپذیریهای نرمافزاری
یکی از مهمترین وظایف F5 WAF شناسایی و جلوگیری از حملات لایه کاربرد است. این راهکار با تحلیل درخواستهای HTTP، بررسی پارامترها، هدرها، کوکیها و محتوای ارسالی کاربران، میتواند الگوهای مشکوک و تلاش برای سوءاستفاده از آسیبپذیریهای برنامههای تحت وب را شناسایی کند.
این محصول از برنامههای کاربردی در برابر تهدیداتی مانند SQL Injection، Cross-Site Scripting (XSS)، حملات Command Injection، دستکاری پارامترها، سوءاستفاده از نشستهای کاربری و سایر حملات مرتبط با آسیبپذیریهای وب محافظت میکند. همچنین با پشتیبانی از مکانیزمهای امنیتی مبتنی بر استاندارد OWASP Top 10، به کاهش ریسک آسیبپذیریهای متداول برنامههای کاربردی کمک میکند.
محافظت پیشرفته از APIها و سرویسهای مبتنی بر وب
با گسترش معماریهای میکروسرویس، اپلیکیشنهای موبایل و سرویسهای ابری، امنیت APIها به یکی از مهمترین چالشهای زیرساخت فناوری اطلاعات تبدیل شده است. F5 WAF با پشتیبانی از پروتکلها و ساختارهای مختلف API از جمله REST/JSON، XML و GraphQL، امکان تعریف سیاستهای امنیتی برای کنترل درخواستها و جلوگیری از دسترسیهای غیرمجاز را فراهم میکند.
این قابلیت به سازمانها کمک میکند تا از اطلاعات حساس، منطق تجاری برنامهها و ارتباطات میان سرویسهای مختلف در برابر دستکاری درخواستها، تزریق کد و سوءاستفاده از نقاط ورودی API محافظت کنند.
مقابله با حملات DDoS در لایه کاربرد
F5 WAF از قابلیت Behavioral DoS برای شناسایی و مقابله با حملات منع سرویس در لایه ۷ استفاده میکند. این فناوری با تحلیل رفتار کاربران، الگوهای درخواست و وضعیت عملکرد سرورهای برنامه کاربردی، فعالیتهای غیرعادی و افزایش مشکوک ترافیک را شناسایی میکند.
در این فرآیند، الگوریتمهای تحلیل رفتاری و یادگیری ماشین به تشخیص تفاوت میان ترافیک عادی و درخواستهای مخرب کمک میکنند. در نتیجه، حملاتی مانند HTTP Flood، Slowloris و سایر حملات مبتنی بر مصرف منابع برنامه کاربردی قابل شناسایی و کنترل خواهند بود.
شناسایی و مدیریت رباتهای مخرب (Bot Protection)
یکی دیگر از قابلیتهای مهم F5 WAF، مقابله با فعالیت رباتهای مخرب و حملات خودکار است. بسیاری از حملات امروزی از طریق ابزارهای خودکار برای سرقت اطلاعات ورود، تلاشهای مکرر ورود به حساب کاربری، جمعآوری غیرمجاز اطلاعات وبسایت و سوءاستفاده از منابع برنامه انجام میشوند.
فناوری Bot Protection با تحلیل رفتار درخواستها و الگوهای فعالیت کاربران، امکان شناسایی رباتهای مخرب و محدودسازی فعالیت آنها را فراهم میکند. این قابلیت بهویژه برای فروشگاههای اینترنتی، سامانههای پرداخت، پورتالهای بانکی و سرویسهای دارای حساب کاربری اهمیت دارد.
محافظت از اطلاعات حساس و اعتبارنامههای کاربران
F5 WAF با قابلیتهایی مانند Application-Layer Encryption و DataSafe میتواند از اطلاعات حساس کاربران در برابر سرقت توسط بدافزارها، Keyloggerها و حملات مبتنی بر مرورگر محافظت کند. همچنین قابلیتهای مقابله با Brute Force و Credential Stuffing از تلاشهای خودکار برای حدس رمز عبور یا استفاده از اطلاعات ورود سرقتشده جلوگیری میکنند.
این ویژگیها به سازمانها کمک میکنند تا امنیت اطلاعات ورود، دادههای شخصی و اطلاعات حساس مشتریان را در فرآیندهای آنلاین افزایش دهند.
یادگیری هوشمند و ایجاد سیاستهای امنیتی (Security Policy)
یکی از ویژگیهای کاربردی F5 WAF، قابلیت یادگیری رفتار عادی برنامههای کاربردی و ایجاد سیاستهای امنیتی متناسب با ساختار آنها است. این محصول با تحلیل درخواستهای معتبر و شناسایی الگوهای معمول ارتباطی، به مدیران امنیت کمک میکند تا سیاستهای حفاظتی دقیقتری ایجاد و تنظیم کنند.
همچنین امکان استفاده از سیاستهای مبتنی بر امضا (Signature-Based Protection)، قوانین اختصاصی، تنظیمات دستی و مکانیزمهای یادگیری خودکار وجود دارد. این قابلیت باعث میشود امنیت برنامهها بدون نیاز به تغییرات گسترده در کد منبع آنها افزایش پیدا کند. استفاده از Virtual Patching نیز امکان مقابله با برخی آسیبپذیریهای شناختهشده را تا زمان انتشار و نصب اصلاحیه نرمافزاری فراهم میکند.
رمزنگاری، مدیریت نشست و کنترل ترافیک
F5 WAF با قابلیتهای مرتبط با مدیریت SSL/TLS، امکان خاتمهدادن به ارتباطات رمزگذاریشده و رمزنگاری مجدد ترافیک را در معماری مناسب فراهم میکند. این قابلیت به بررسی امنیتی درخواستها و شناسایی تهدیدات موجود در ارتباطات رمزگذاریشده کمک میکند.
همچنین با بررسی وضعیت نشستهای کاربری، اعتبارسنجی درخواستها و کنترل پارامترهای ارتباطی، میتوان از برخی حملات مبتنی بر سرقت نشست، دستکاری اطلاعات و سوءاستفاده از فرآیندهای احراز هویت جلوگیری کرد.
مدیریت متمرکز، مانیتورینگ و گزارشگیری امنیتی
F5 WAF امکانات مدیریتی و نظارتی گستردهای برای کارشناسان امنیت شبکه فراهم میکند. داشبوردهای مدیریتی این محصول اطلاعات مربوط به حملات شناساییشده، درخواستهای مسدودشده، تخلفات امنیتی، وضعیت سیاستها و الگوهای ترافیکی را نمایش میدهند.
همچنین امکان ثبت رویدادها، تحلیل حملات، بررسی تغییرات الگوهای تهدید و یکپارچهسازی با سامانههای SIEM و سایر ابزارهای مدیریت امنیت وجود دارد. این قابلیتها به تیمهای امنیت اطلاعات کمک میکنند تا دید دقیقتری نسبت به وضعیت امنیت برنامههای کاربردی داشته باشند و سریعتر به تهدیدات واکنش نشان دهند.
معماری استقرار و مقیاسپذیری
F5 WAF در قالب راهکارهای مختلف نرمافزاری، سختافزاری و ابری قابل استقرار است. نسخه BIG-IP Advanced WAF میتواند روی تجهیزات سختافزاری BIG-IP یا BIG-IP Virtual Edition در زیرساختهای مجازی و محیطهای ابری خصوصی پیادهسازی شود.
همچنین F5 راهکارهای مجزایی مانند WAF for NGINX و WAF for Distributed Cloud را برای محافظت از برنامههای مدرن، زیرساختهای ابری و محیطهای توزیعشده ارائه میکند. این تنوع در مدل استقرار به سازمانها اجازه میدهد متناسب با معماری شبکه، حجم ترافیک، الزامات امنیتی و زیرساخت موجود، راهکار مناسبی انتخاب کنند.
در مجموع، F5 Web Application Firewall (WAF) راهکاری جامع برای محافظت از برنامههای کاربردی و سرویسهای تحت وب در برابر تهدیدات پیشرفته سایبری است. ترکیب قابلیتهایی مانند محافظت در برابر حملات OWASP Top 10، امنیت API، مقابله با حملات DDoS لایه ۷، شناسایی رباتهای مخرب، محافظت از اعتبارنامهها و تحلیل هوشمند ترافیک، این محصول را به گزینهای قدرتمند برای سازمانهای بزرگ، بانکها، اپراتورهای مخابراتی، فروشگاههای اینترنتی و مراکز داده تبدیل کرده است.
مهمترین قابلیتهای فنی F5 WAF
- Advanced Web Application Protection
محافظت از برنامههای کاربردی در برابر SQL Injection، XSS و آسیبپذیریهای OWASP Top 10.
- API Security
محافظت از APIهای مبتنی بر REST، JSON، XML و GraphQL.
- Bot Protection
شناسایی و مقابله با رباتهای مخرب، Credential Stuffing و حملات خودکار.
- Behavioral DoS Protection
تحلیل رفتار ترافیک و شناسایی حملات منع سرویس در لایه کاربرد.
- Machine Learning & Behavioral Analysis
یادگیری رفتار عادی برنامه و شناسایی فعالیتهای غیرعادی.
- Application-Layer Encryption
محافظت از اطلاعات حساس و اعتبارنامههای کاربران در سطح برنامه.
کاربردهای F5 WAF در سازمانها
-
حفاظت از وبسایتها و سامانههای پرترافیک سازمانی
-
تأمین امنیت سامانههای بانکی و پرداخت الکترونیکی
-
محافظت از فروشگاههای اینترنتی و پلتفرمهای تجارت الکترونیک
-
تأمین امنیت APIها و معماریهای مبتنی بر Microservices
-
مقابله با حملات خودکار و سرقت اطلاعات کاربران
-
محافظت از پورتالهای سازمانی و سرویسهای ابری
مشخصات فنی F5 BIG-IP Advanced WAF
| مشخصات | توضیحات |
|---|---|
|
نوع محصول |
Web Application Firewall |
|
شرکت سازنده |
F5 |
|
لایه امنیتی |
Application Layer (Layer 7) |
|
استانداردهای امنیتی |
OWASP Top 10 |
|
محافظت در برابر حملات |
SQL Injection، XSS، Command Injection |
|
امنیت API |
REST/JSON، XML، GraphQL |
|
محافظت DDoS |
Behavioral DoS و L7 DDoS |
|
محافظت رباتها |
Bot Detection & Bot Protection |
|
امنیت حساب کاربری |
Brute Force و Credential Stuffing |
|
رمزنگاری |
SSL/TLS Termination و Re-encryption |
|
مدیریت سیاستها |
Automated & Manual Policy Building |
|
فناوری تشخیص تهدید |
Machine Learning و Behavioral Analysis |
|
نوع استقرار |
سختافزاری، مجازی و ابری |
|
یکپارچهسازی |
SIEM، SOAR و ابزارهای امنیتی |
ویژگیهای شاخص:
-
محافظت از وباپلیکیشنها و APIها
-
شناسایی و مسدودسازی حملات ناشناخته
-
قابلیت Virtual Patching
-
جلوگیری از نشت اطلاعات حساس
-
تحلیل هوشمند رفتار کاربران و ترافیک
نکته: مشخصات سختافزاری مانند ظرفیت Throughput، تعداد نشستهای همزمان و توان پردازشی به مدل دستگاه BIG-IP و لایسنس بستگی دارد و برای درج اعداد دقیق باید مدل سختافزار مشخص باشد.
تفاوت F5 WAF و F5 BIG-IP AFM
| ویژگی | BIG-IP AFM | BIG-IP Advanced WAF |
|---|---|---|
|
تمرکز اصلی |
امنیت شبکه |
امنیت وباپلیکیشن |
|
لایه اصلی |
لایه ۳ و ۴ |
لایه ۷ |
|
محافظت DDoS |
حملات شبکه و پروتکل |
حملات لایه کاربرد |
|
SQL Injection |
تخصص اصلی نیست |
پشتیبانی میکند |
|
XSS |
تخصص اصلی نیست |
پشتیبانی میکند |
|
API Security |
محدود به سیاستهای شبکه |
قابلیتهای تخصصی امنیت API |
|
Bot Protection |
قابلیت اصلی نیست |
پشتیبانی میکند |
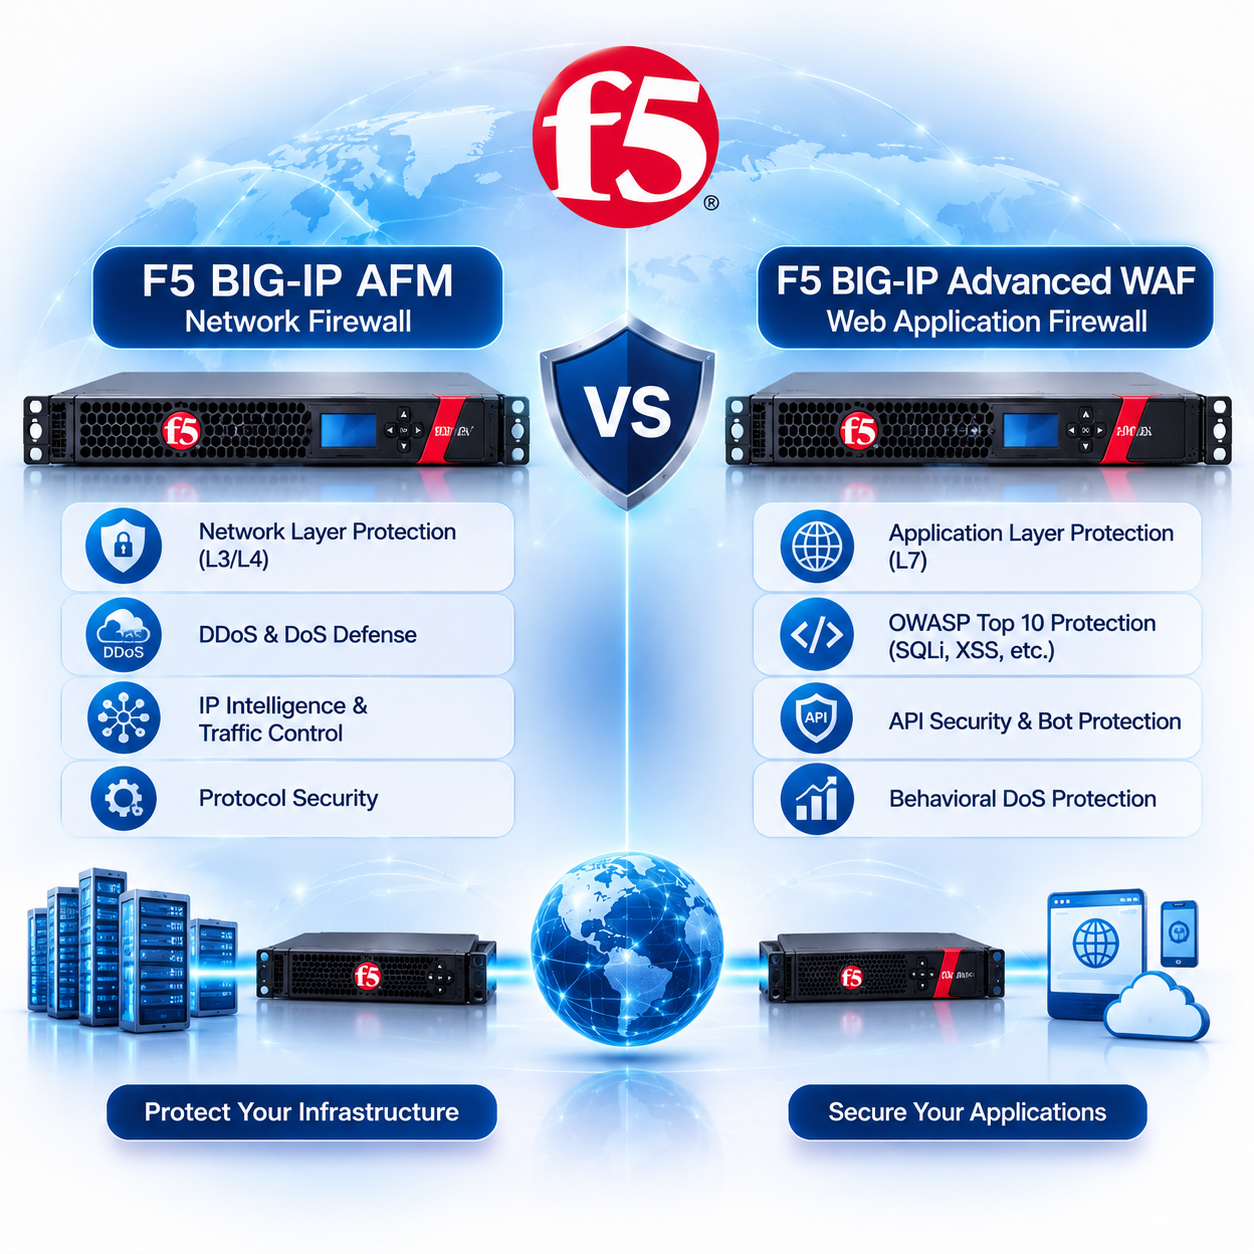
نکته مهم برای محتوای سایت: F5 WAF و F5 BIG-IP AFM دو محصول مکمل هستند؛ اولی از برنامهها و APIها محافظت میکند و دومی امنیت ترافیک و زیرساخت شبکه را بر عهده دارد.
دیدگاهها
هیچ دیدگاهی برای این محصول نوشته نشده است.