معرفی Symantec Network Security
Symantec Network Security مجموعه راهکارهای امنیت شبکه سازمانی شرکت Broadcom است که با هدف محافظت از کاربران، دادهها و زیرساختهای حیاتی در برابر تهدیدات مبتنی بر وب و شبکه طراحی شده است. این خانواده با ترکیب کنترل دسترسی، بازرسی ترافیک، تحلیل تهدیدات پیشرفته و حفاظت از دادهها، امنیت کاربران داخل و خارج از شبکه سازمان را فراهم میکند.
این راهکارها در محیطهای ابری، دیتاسنترهای داخلی و معماریهای Hybrid قابل استفادهاند و بخشی از رویکرد Security Service Edge (SSE) و Secure Access Service Edge (SASE) به شمار میروند.
نکته: Symantec Network Security یک محصول واحد یا یک Appliance مشخص نیست؛ بلکه سبدی از محصولات و سرویسهای مکمل است. مهمترین اجزای آن شامل Secure Web Gateway، Advanced Threat Protection، Web Isolation، ZTNA، Cloud Firewall و Encrypted Traffic Management هستند.
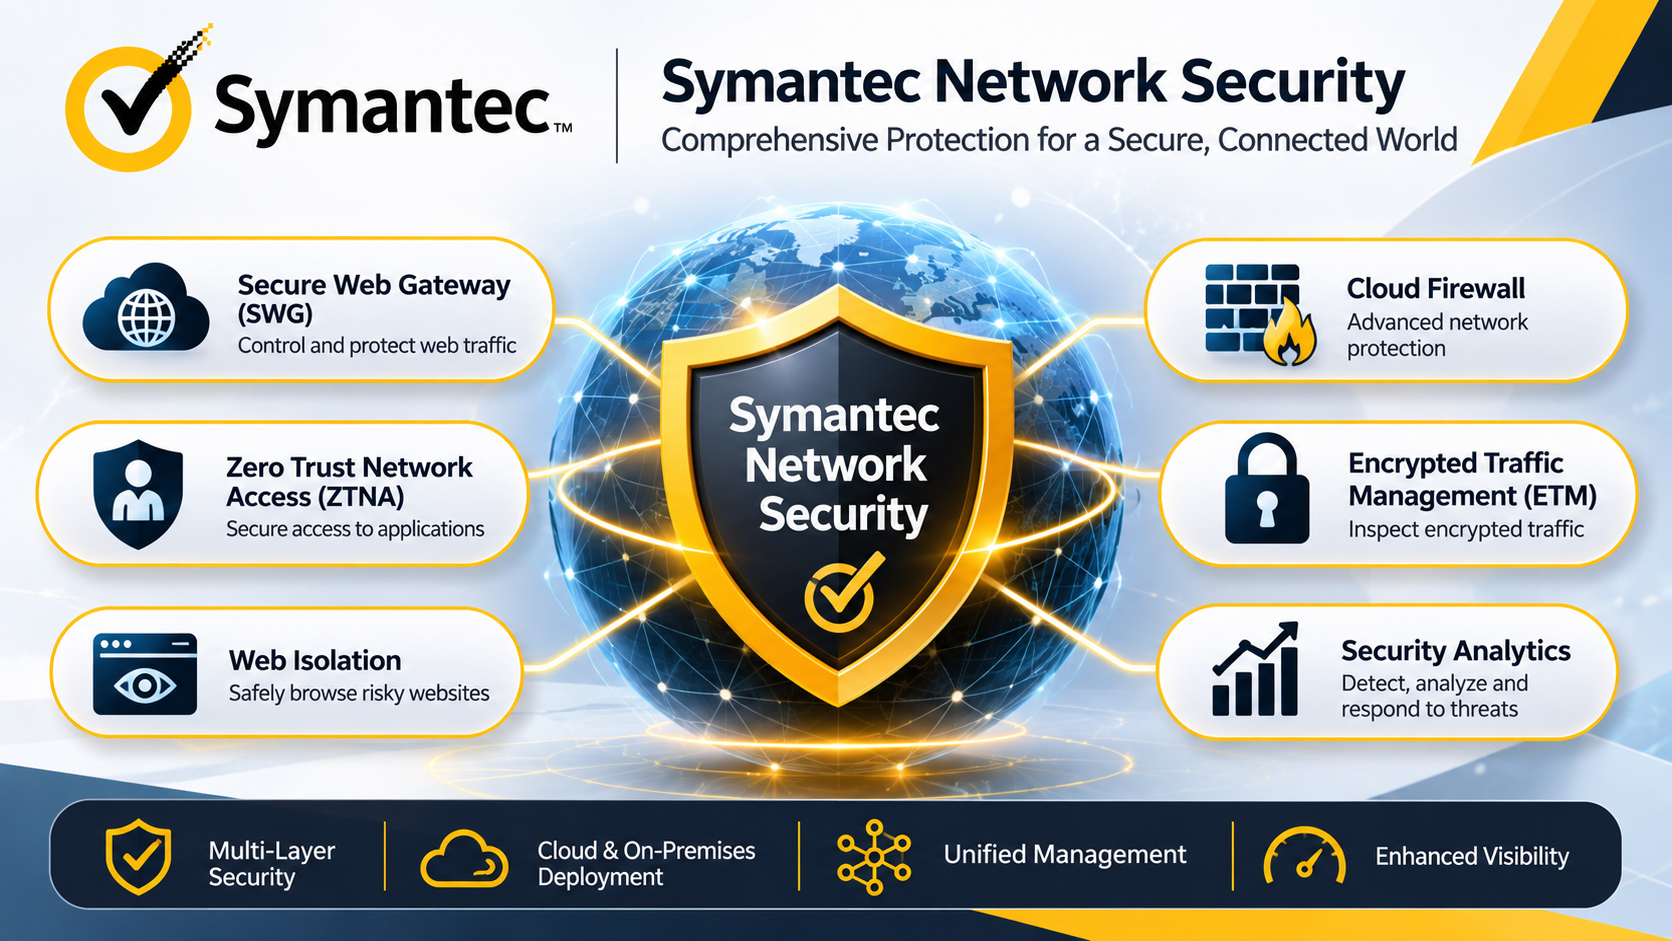
اجزای اصلی Symantec Network Security
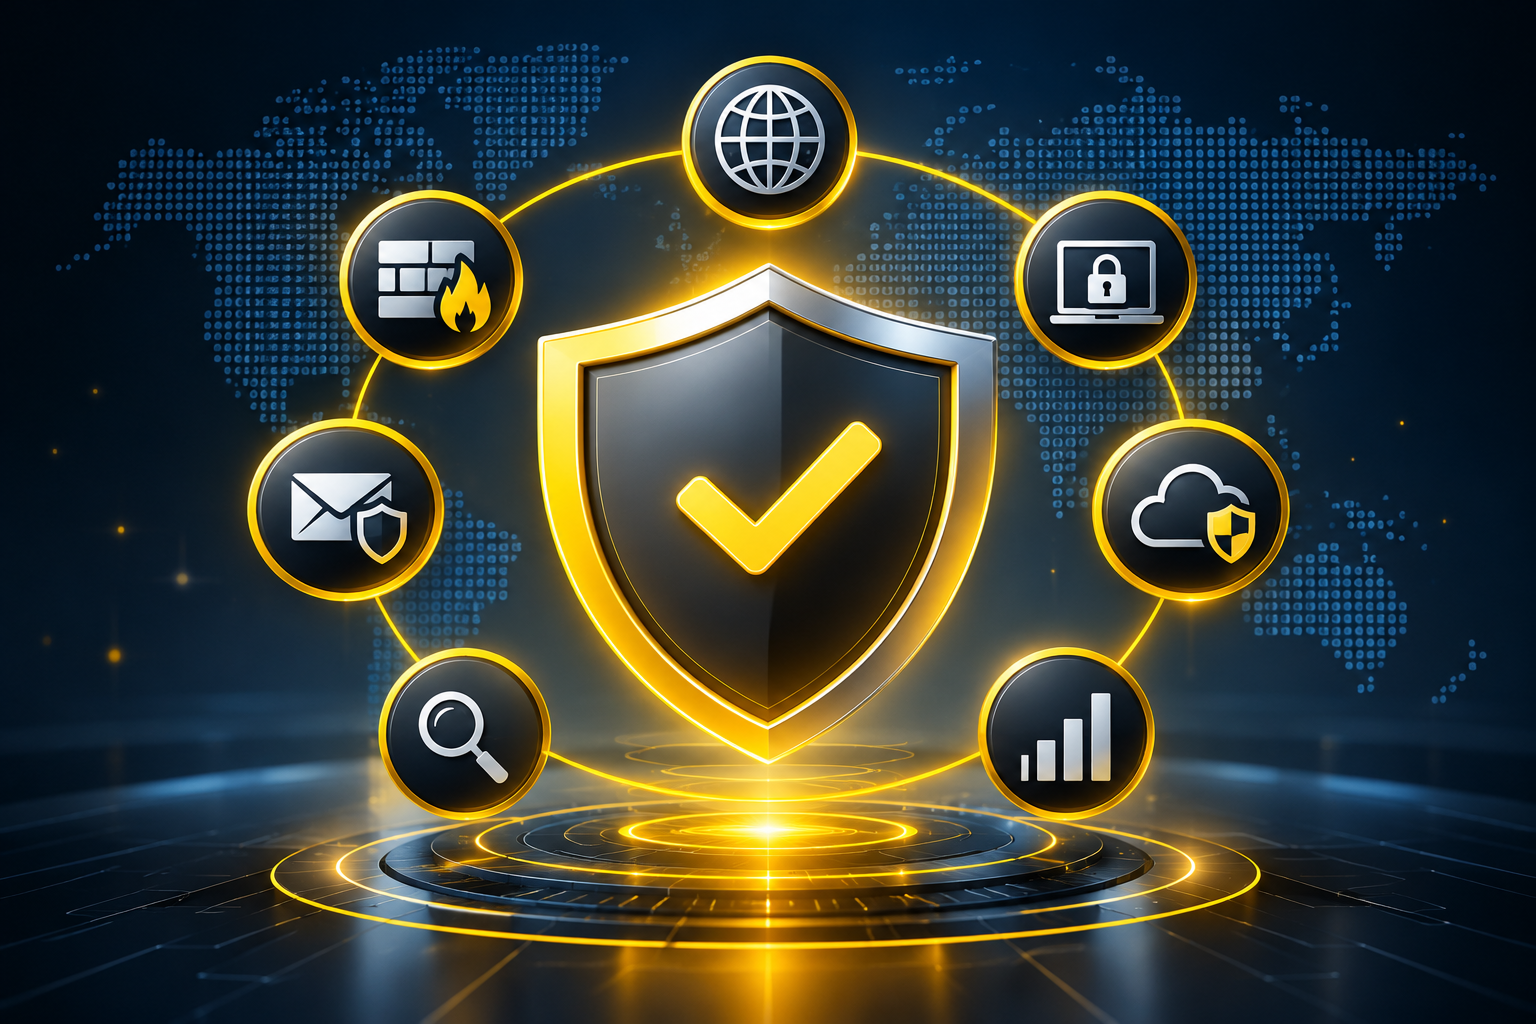
این خانواده شامل چندین راهکار مکمل است که هرکدام بخش متفاوتی از امنیت شبکه را پوشش میدهند. مهمترین اجزا عبارتاند از:
1. Secure Web Gateway (SWG)
کنترل و بازرسی ترافیک وب، فیلترینگ URL، شناسایی بدافزار و اعمال سیاستهای دسترسی کاربران. در دو مدل Cloud SWG و Edge SWG ارائه میشود.
۲. Zero Trust Network Access (ZTNA)
دسترسی امن و مبتنی بر هویت به برنامههای خصوصی داخلی و ابری، بدون نیاز به اعطای دسترسی گسترده به کل شبکه.
3. Web Isolation
اجرای وبسایتهای پرریسک در محیطی ایزوله و ارسال محتوای امن به مرورگر کاربر، برای جلوگیری از اجرای کد مخرب روی دستگاه.
۴. Cloud Firewall Service
گسترش کنترلهای فایروال به کاربران دورکار و ترافیک ابری، از جمله ترافیک غیروب و پورتهای غیراستاندارد.
۵. Encrypted Traffic Management (ETM)
فراهمکردن دید و بازرسی سیاستمحور ترافیک رمزنگاریشده TLS/SSL برای ابزارهای امنیتی؛ شامل SSL Visibility Appliance و قابلیتهای SSL Inspection.
۶. Security Analytics
تحلیل ترافیک شبکه، ثبت و بازسازی بستهها (Packet Capture)، تشخیص ناهنجاری و پشتیبانی از بررسی رخدادها و Network Forensics.
این اجزا در سبد رسمی Broadcom در کنار Advanced Threat Protection، Application Visibility and Control و Messaging Security قرار دارند.
مقایسه اجزای اصلی
| راهکار |
هدف اصلی |
قابلیتهای شاخص |
مدل استقرار |
|
Cloud SWG
|
حفاظت از کاربران و ترافیک وب |
Proxy، URL Filtering، SSL Inspection، Malware Scanning |
ابری
|
|
Edge SWG
|
کنترل ترافیک در لبه شبکه |
Proxy، فیلترینگ، کنترل دسترسی و بازرسی محتوا |
Appliance فیزیکی، مجازی یا Cloud
|
|
ZTNA
|
دسترسی امن به برنامههای خصوصی |
احراز هویت، دسترسی در سطح برنامه، کاهش سطح حمله |
سرویس ابری و Connector
|
|
Web Isolation
|
کاهش ریسک وبسایتهای ناشناخته و مخرب |
Remote Browser Isolation، جداسازی اجرای محتوا |
Cloud، On-Premises یا Hybrid
|
|
Cloud Firewall
|
حفاظت از ترافیک شبکه فراتر از وب |
کنترل IP، پورت، سرویس و اپلیکیشن |
سرویس ابری
|
|
ETM / SSL Visibility
|
رفع نقاط کور ترافیک رمزنگاریشده |
TLS Visibility، Decryption، توزیع ترافیک برای ابزارهای امنیتی |
Appliance و راهکارهای لبه
|
|
Security Analytics
|
کشف و بررسی رخدادهای شبکه |
Full Packet Capture، DPI، تحلیل و Forensics |
Appliance فیزیکی، مجازی یا Cloud
|
قابلیتها و گزینههای استقرار ممکن است بر اساس محصول، نسخه و لایسنس متفاوت باشند.
تفاوت Cloud SWG و Edge SWG
این دو راهکار هر دو وظیفه Secure Web Gateway را انجام میدهند، اما تفاوت اصلی آنها در محل اجرای کنترلهای امنیتی است.
| معیار |
Cloud SWG |
Edge SWG |
|
محل پردازش
|
زیرساخت ابری Broadcom |
شبکه یا دیتاسنتر سازمان
|
|
مناسب برای
|
کاربران پراکنده و دورکار |
سازمانهای دارای شبکه داخلی و دیتاسنتر
|
|
مدیریت
|
سرویس ابری و سیاستهای مرکزی |
Appliance و مدیریت متمرکز
|
|
مزیت اصلی
|
مقیاسپذیری و دسترسی از هر مکان |
کنترل مستقیمتر بر استقرار و مسیر ترافیک
|
|
کاربرد متداول
|
معماری Cloud-first و SSE |
شبکههای داخلی و Hybrid
|
هر دو میتوانند با مدیریت و سیاستگذاری یکپارچه در معماری Hybrid استفاده شوند.
جمعبندی
Symantec Network Security با ترکیب SWG، ZTNA، Web Isolation، Cloud Firewall، ETM و Security Analytics، امکان طراحی معماری امنیتی چندلایه برای کاربران، برنامهها و ترافیک شبکه را فراهم میکند.
-
برای کنترل ترافیک وب: Cloud SWG یا Edge SWG
-
برای دسترسی امن به برنامههای خصوصی: ZTNA
-
برای محافظت در برابر وبسایتهای پرریسک: Web Isolation
-
برای بازرسی ترافیک رمزنگاریشده: ETM / SSL Visibility